生成AIの急速な普及は、業務の仕組みやスピードを進化させる反面、企業に新たなリスクへの対策を迫っています。
しかし、リスクを正しく見極めないまま利用を過度に制限すれば、競争力を削ぐことになりかねません。
LINEヤフーコミュニケーションズでも、現場のスピードを落とさないリスク対策は喫緊の課題となっています。
事業継続の「守りの要」ともいえるリスクマネジメント本部では、AI時代のリスクをどのように捉えているのでしょうか。
また、それに対する具体的な対策や、これから人間が果たすべき本質的な価値について、同部本部長の原田将志さんに話を聞いてみました。
AI導入がもたらす「見えないリスク」とデータ越境の脅威
――はじめに、LINEヤフーコミュニケーションズにおけるリスクマネジメント本部 情報セキュリティ部の役割について教えていただけますか?
原田:情報セキュリティ部は、全社的なリスク管理を担うリスクマネジメント本部に所属しています。
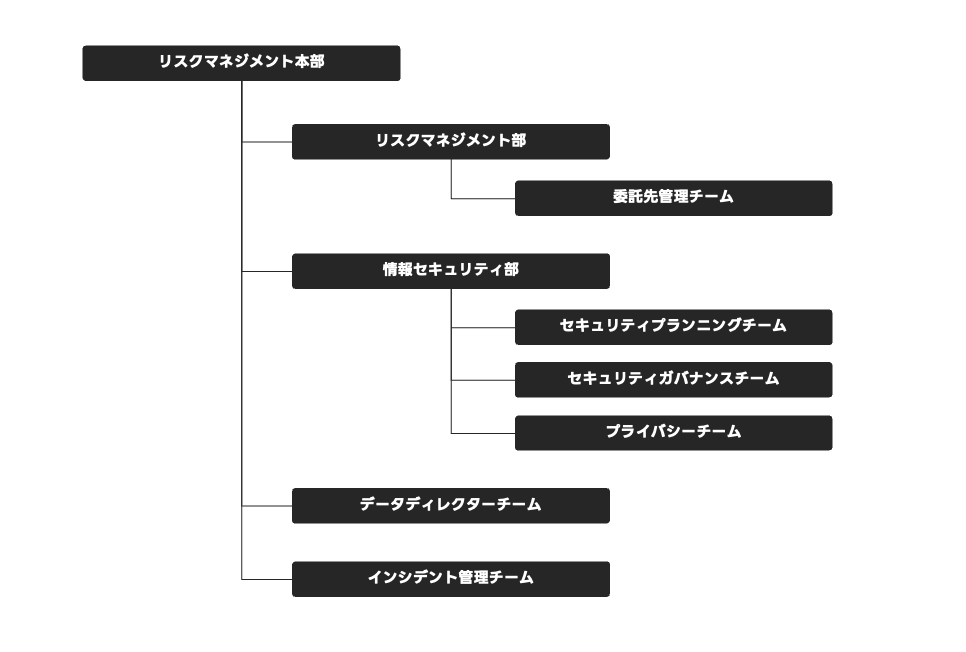
私たちの具体的なミッションは、会社の大切な情報資産を守るための包括的なセキュリティ管理と、法令遵守を大前提とした厳格なプライバシーの保護です。
AIをはじめとする新しい技術やソリューションを社内で安心・安全に活用できるよう、ルールの制定や定期的な監査を実施し、潜在的なリスクの芽を摘むこと、また顕在化したリスクに対しては速やかに対応を行っています。
――「生成AI」の登場に関しては、どのようなリスクを想定していましたか?
原田:1つ目は、AIサービスそのものの「信頼性」です。
信頼できる提供元かどうか、利用規約や提供元のプライバシーポリシーでデータの扱いがどう定められているかは、業務で使う前に必ず確認すべきだと考えていました。
その部分が不透明なサービスを使ってしまうと、入力した情報が意図しない形で利用されたり、セキュリティ上のリスクにつながったりしかねないからです。
2つ目は、生成AIサービスに入力する「データの取り扱い」です。
「生成AIに入力して良いデータかどうか」
「利用者が入力した情報が、サービス提供者側でどのように保存されるのか」
こうした点をきちんと確認しないまま社員が使い始めることは、絶対に防がなければならないと考えています。
情報セキュリティ部だけではなく、データガバナンスを司るデータディレクターチームとも連携して確認と評価を進めています。
「使うな」から「安全に走らせる」へ。スピード10倍を支える集中的連携
――リスクを想定して一律で禁止するか、リスクコントロールをしながら積極的に活用すべきか。ブレーキとアクセルのさじ加減が難しいように感じますが、どのような施策に落とし込んでいったのでしょうか。
原田:LINEヤフーグループは、生成AIの進化などによる環境変化に対応するため、2026年4月にミッションとバリューを刷新し、新バリューの一つとして「スピード10倍」を掲げ、変革を進めています。これを受けて、当社リスクマネジメント本部では新たなミッション「ブレーキではなく、ガードレールになる」を掲げています。
安全性を重視すると、利用の制限や停止といった判断に傾きがちですが、AI活用が広がる現代においては、「AIを使えないこと」自体が会社にとって大きなリスク(機会損失)になり得ると考えています。
特に大規模なプロジェクトへのAI実装については、扱うデータや用途のリスクを見極めた上で、必要に応じたレビューや改善提案を行っています。
単にブレーキをかけるのではなく、安全性を担保しながらガードレールとなり、活用を後押ししていくのが、リスクマネジメント本部としての役割です。
利用にあたって懸念点がある場合でも、ただ禁止するのではなく、より安全性が高い類似サービスや運用方法といった「代案」をセットで提示するよう心がけています。
――安全性の確認を進めるうえで特に意識していることや工夫していることはありますか?
原田:意識しているのは、「スピード」と「説明責任」です。変化の激しいAI時代においてはどちらも妥協できない要素だと考えています。
情報セキュリティ部は、AIに限らず、確認や判断が求められる案件が多数あり、以前は現場への回答に1ヶ月以上かかってしまうケースもありました。
さらに昨今は、多数のAIサービスが登場したことで、データガバナンスの観点でのチェック強化も並行して行っています。そのため、リスクマネジメント本部内での「ボールの受け渡し」の回数が増え、最終的な判断が遅れ気味になるという課題もありました。そこで、レビューのやり方を「点」から「集中的な連携」へと変えたのです。
現在は、AIガバナンス関連の問い合わせをワンストップで受け付ける専用のチケットシステムを構築し、1つの問い合わせに対して関係者全員が同時並行で確認する仕組みにしています。
「情報セキュリティOK」「データガバナンスOK」「プライバシーについてはここが気になる」など、各担当が同時にチェックを進めていきます。もしそこで判断に迷う部分や意見の相違があれば、速やかに社内チャットでディスカッションを開始して、必要であれば迅速にミーティングを設けて速やかに解決を行うようにしています。
必要なチェック項目を減らすことはできませんが、「説明責任」を果たせる厳格な審査基準を維持したまま、集中的な連携によってコミュニケーションのタイムラグを徹底的に減らす。この工夫によって、関係する部門間の連携密度が高まり、「現場のスピード10倍」の推進と「盤石な説明責任の担保」を高度に両立できるよう日々努めています。
――現場のスピードを止めないために優先順位を変えたのですね。
原田:AIに関する案件は、リスクマネジメント本部として高い優先度で対応するスタンスをとっています。
先日も、翌月に予定していたミーティングを「これは現場のために今すぐ結論を出すべきだから、明日に前倒しして」と、スケジュールをこじ開けてディスカッションの場を設けてもらいました。
これだけ変化の激しいAIにおいては、「昨日までの正解が、今日のリスクになる」ことも珍しくありません。そのため、策定したルールの「リアルタイムなアップデート」が求められます。極端な話、朝のミーティングで決めた方針であっても、夕方に状況がアップデートされれば、ためらわずに軌道修正する。それくらいのスピード感で動いています。
当然、組織としてストレスを感じることもありますが、我々がボトルネックになって社内の1,600人のAI利用を止めるわけにはいかないと感じています。だからこそ、適切な「ガードレール」としての役割を体現していきたいです。
現場の迷いを減らす、AI時代の「ガードレール」づくり
――セキュリティ部門における生成AIの活用についてはいかがですか?独自に開発したツールなど、具体的な事例があれば教えてください。
原田:私たちが重視しているのは、セキュリティ部門がすべての問い合わせに個別対応するのではなく、現場が必要なタイミングで自分たちで判断材料を得られる状態をつくることです。 いわば、ガードレールを人の対応だけに頼らず、仕組みとして埋め込んでいく取り組みです。
その一つとして、社員がセキュリティルールをすぐに確認できるAIツールを構築しました。社員はこのツールを使って、社内規程やセキュリティルール、各種手順をAIで簡単に検索できます。
これまでは、社員がセキュリティに関する疑問を持ったときに、規程やガイドラインを自分で探すのに時間がかかったり、情報セキュリティ部門へ個別に問い合わせたりする必要がありました。現在は、AIに質問すれば、膨大な社内規程やガイドラインの中から該当箇所を特定し、10秒程度で回答を返してくれます。
社員が必要なタイミングですぐにルールを確認できるようになったことで、問い合わせ対応の負荷軽減だけでなく、現場のスピードを止めずにセキュリティを担保することにもつながっていると考えています。
さらに、セキュリティやプライバシーに関する相談対応を支援するツールも開発しました。
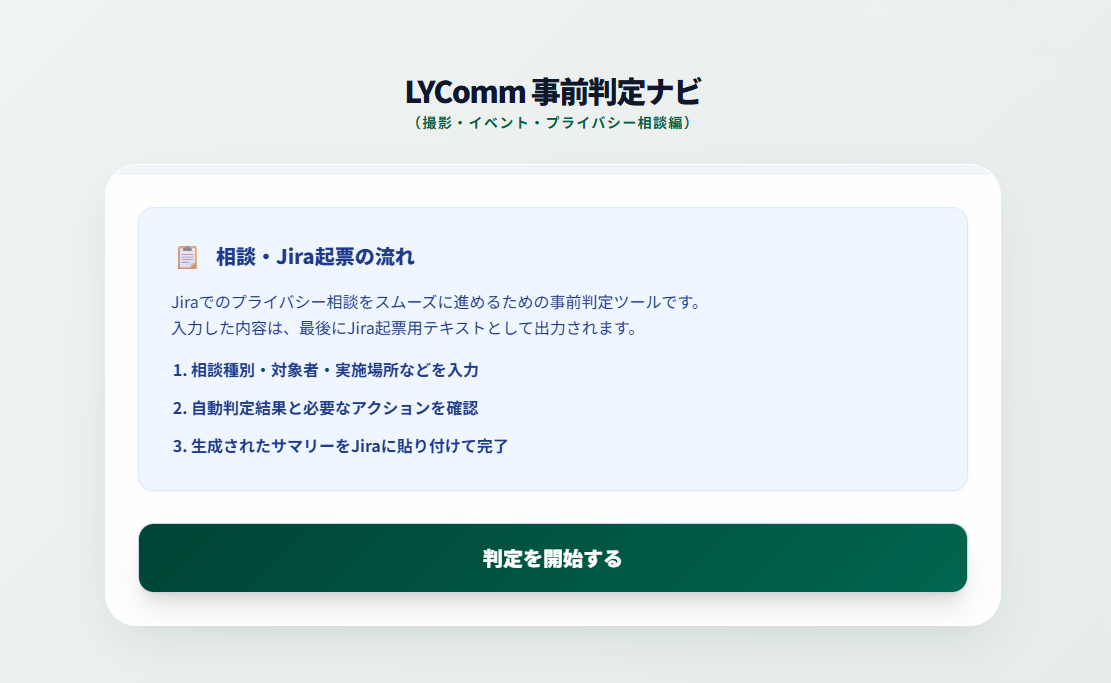 開発した、相談対応の支援ツール
社内では、「イベントで参加者の名前や写真を扱う場合、どのようなセキュリティ・プライバシー対応が必要か」といった相談がよく発生します。従来は、申請内容を情報セキュリティ部が手動で確認して回答していましたが、新しいツールでは、必要な要件を選択・記入するだけで、ロジックに基づいてリスク判定を行います。そのうえで、現場や情報セキュリティ部が取るべきネクストアクション、必要な連絡先、チケット起票のたたき台まで1分程度で表示できます。
これにより、「何から相談すればいいか分からない」「申請準備に手間がかかる」といった現場の迷いや負担を減らし、準備にかかる時間も10分程度から1分程度まで短縮できています。
実はこのツールは、システム開発の経験があまりない情報セキュリティ部のメンバーが、AIと壁打ちをしながらGoogle Apps Script(GAS)で構築したものです。ツール自体に生成AIを組み込んでいるわけではありませんが、AIが実現方法の検討やコード作成を支援してくれたことで、「こういう仕組みがあれば現場が助かる」というアイデアを形にできました。
AIは、問い合わせ対応を効率化するだけでなく、現場が迷わず進めるためのガードレールを、より速く、より柔軟に仕組み化する力にもなっていると感じています。
完全自動化は手段にすぎない。人間の価値は「Why」を問い続けることにある。
――これから情報セキュリティ部に求められる役割をどのように考えていますか?「AIによる完全自動化」を目指すのでしょうか?
原田:AIによる完全自動化を目指しているわけではありません。AIは、判断の精度とスピードを高めるための手段です。情報セキュリティ部の役割は、現場を止めることではなく、安心して前に進めるための「ガードレール」になること。だからこそ、AIに任せられる部分は任せながら、最終的な判断や説明責任は人間が担うべきだと考えています。 AIの進化によって役割分担は変わっていくと思いますが、「何をAIに任せ、何を人間が判断するのか」を問い続けることは、これからも変わらず重要だと感じています。
――AIが多くの業務を代替していく中で、人間が担うべき価値や役割とは何だと思いますか?
原田:一つは、人を動かすことです。 セキュリティのルールや考え方は、ただ伝えるだけでは浸透しません。
なぜ大切なのか、なぜ今必要なのかを、相手の状況に合わせて届け続ける必要があります。そこには、人間ならではの熱量や信頼関係が欠かせないと思います。
もう一つは、「Why」を問い続けることです。
AIは、「何をすべきか」「どう進めるべきか」について、非常に高い精度で答えを出してくれます。しかし、「そもそも何を目指すのか」「なぜそれをやるのか」を決めるのは人間です。 最近、部内のメンバーからも「そもそもこれって必要ですか?」「なぜこのやり方なんだっけ?」と、本質的な問いが自発的に飛び交う場面が本当に増えました。
AIの台頭によって業務や環境が目まぐるしく変化する今、こうした「本質的な『Why』を掘り下げて突き詰めていけるビジネスパーソン」こそが、これからの時代に最も大きな価値を生み出していけるのだと感じています。